Wer Software ausliefert, liefert FOSS aus. Free and Open Source Software (FOSS) ist Software, deren Quellcode offenliegt und die jeder nutzen, verändern und weitergeben darf. Diese Freiheiten gelten jedoch nicht bedingungslos: Die Lizenzen knüpfen sie an Pflichten, etwa zur Nennung der Urheber, zur Beifügung des Lizenztexts oder zur Offenlegung eigener Änderungen.
Da kaum ein Softwareprodukt ohne FOSS-Komponenten entsteht, ist die Einhaltung dieser Pflichten eine Daueraufgabe für jedes Unternehmen, das Software vertreibt. KI-gestützte Entwicklungswerkzeuge erschweren sie zusätzlich: Sie binden Bibliotheken automatisiert ein und erzeugen Code, dessen Herkunft sich nicht ohne Weiteres nachvollziehen lässt. Der Code-Assistent fragt nicht nach der Lizenz.
Zugleich hat sich der rechtliche Rahmen verschoben. FOSS-Compliance ist nicht mehr allein eine Frage des Urheberrechts. Der Cyber Resilience Act verlangt von Herstellern Sorgfalt bei der Einbindung fremder Komponenten und eine Software-Stückliste (SBOM); die neue Produkthaftung erfasst Software ausdrücklich. Lückenhafte Dokumentation wird damit zum Haftungs- und Marktzugangsrisiko.
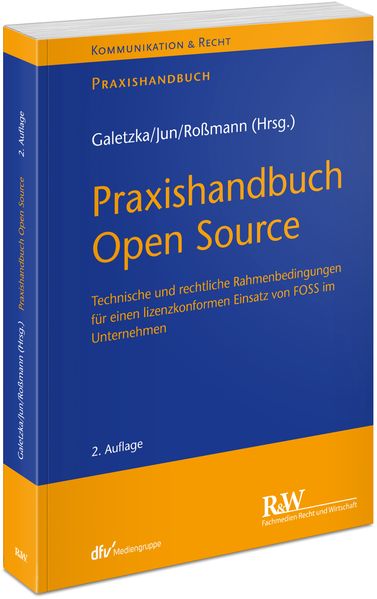
Das Praxishandbuch Open Source zeigt, wie Unternehmen FOSS vollständig erfassen, rechtlich bewerten und lizenzkonform einsetzen von der Lizenzanalyse über Architekturentscheidungen bis zu den Materialien für die Weitergabe. Die 2. Auflage behandelt neu die lizenzrechtlichen Risiken KI-generierten Codes, vertieft die FOSS-Due-Diligence bei Unternehmenstransaktionen und berücksichtigt die Anforderungen aus Cyber Resilience Act und Produkthaftungsrichtlinie.